2026年10月22日 木曜 晴れ 28℃
これは 22日の臨時ブログを 1日遅れで 23日に書いています。なお、22日は 別途通常ブログと合わせて 2回ブログ投稿します。
スマホへ着信アリ
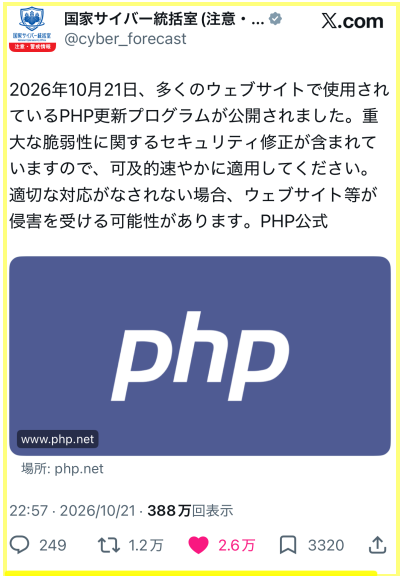

PHP キターーーーーーーーーーーー
やっぱり来たね、これ
予想的中
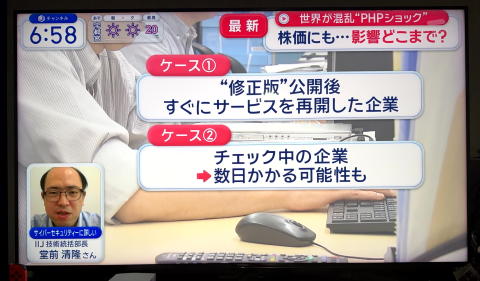
テレビでも大きなニュースになりました。
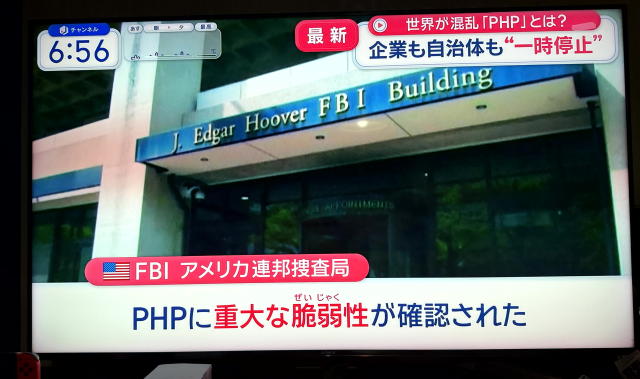
PHPの緊急脆弱性が公表、早急なアップデートを推奨
2026年10月、PHP開発チームは「緊急」レベルの脆弱性2件(CVE-2026-109618、CVE-2026-109619)を修正したセキュリティアップデートを公開しました。これらの脆弱性はPHPのメモリ管理処理に起因し、特定の条件下で遠隔から任意のコードが実行される可能性があるとされています。特にPHP-FPM、Apacheのmod_php、php-cgiなど幅広い実行環境が影響を受けるため注意が必要です。 [itmedia.co.jp], [app.opencve.io]
修正版として、PHP 8.5.12、8.4.27、8.3.36、8.2.35が公開されており、PHP公式はすべての利用者に対して速やかな更新を強く推奨しています。 [itmedia.co.jp]
また、サポートが終了しているPHP 8.1以前を利用している場合は、セキュリティリスク軽減のため、サポート対象のPHP 8.3または8.4系への移行を検討することが重要です。WordPressをはじめとするWebシステムを運用している管理者は、OSおよびPHPパッケージの更新状況を確認し、早急に対応しましょう。
黒猫サーバーと黒猫ブログの対応
9月9日から3週間くらいかけて、北海道石狩のデータセンターにあった仮想黒猫サーバーを大阪のデータセンターへ移行し、OSとミドルウェア(Apache、PHP、mariaDB、WordPress、、、)を最新版に移行した記事をブログに書いていたのをご記憶の方がおられると思います。あれは、PHPのセキュリティ対策の一環です。9月初めに PHPの脆弱性を突いたAIによる一斉攻撃が来て、最悪の場合サーバーを乗っ取られてデータが流出するシナリオは予想していました。このため9月末までに、PHP 7.4 → 8.3への移行、メール系のセキュリティ対策、システム停止監視サーバーの設定をやりました。
世界のWebサイトの約7割がPHPで作られていて、その中でも バージョン 7.4系のサポートが打ち切られた状態で今なお使われているからです。新しいPHPはバージョン 8.x 系ですが、互換性がないのでアプリの手直しと動作テストが必要になります。それをやっていないWebサイトが多々あります。
テレビでも報道されていました。
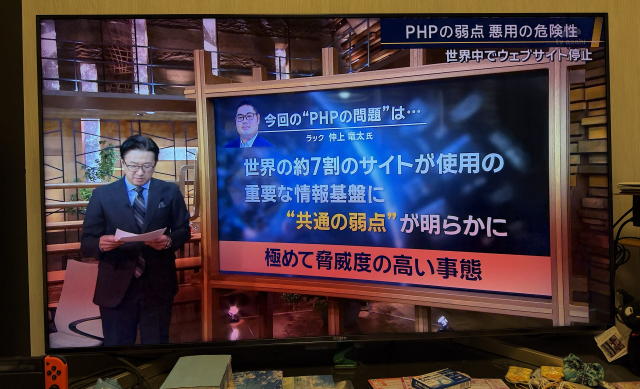
ただ、今回見つかった2件の脆弱性は最新バージョン8.x系のPHPでもあるものなので、一斉にWebサイトを停止して、セキュリティパッチをあててテストするまでに数日かかっているわけです。ただ、バージョン 7.4系のWebサイトは長期間止まるでしょうから、今月中に復旧ならいいほうで、最悪年内は復旧しないかも・・・
テレビでも報道されました。
黒猫さんは 9月にサーバーを移行してるから
今回のセキュリティパッチをあてれば修正できますね
9月にがんばっておいてよかったですね
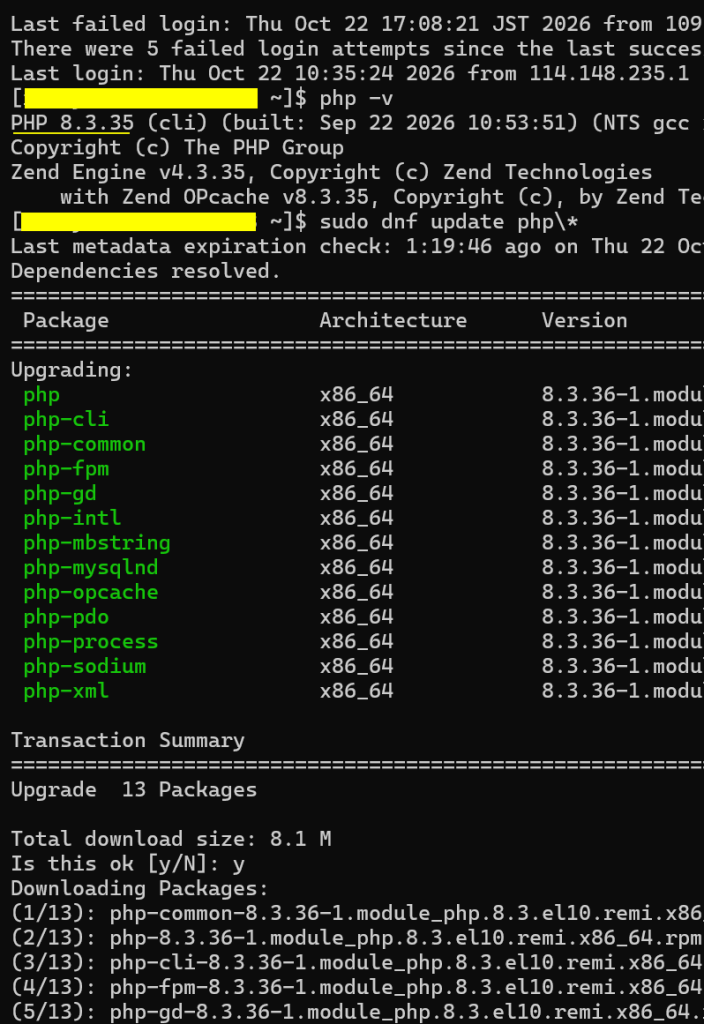
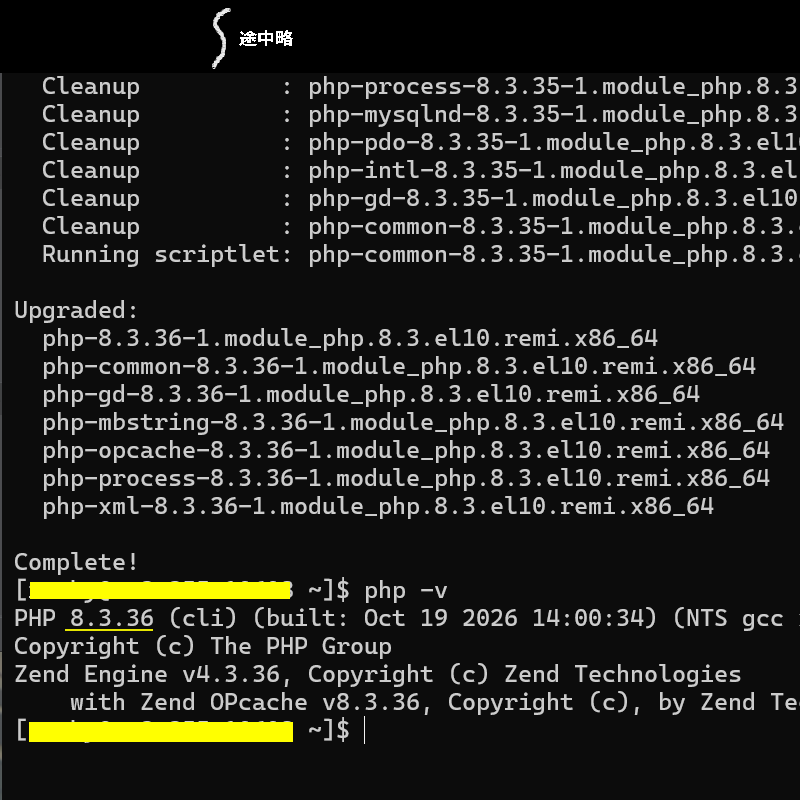
ということで、今回見つかった 2件の重大な脆弱性対策のパッチをあてて、黒猫ブログは平穏無事です。セキュリティパッチは、こんな感じです。
今回のPHPの脆弱性の件と
AIによるサイバー攻撃で顧客データなどが流出は関係あるの?
関係あるものもあるし、別の手口でサーバーを乗っ取られるケースと、いろいろですね。世界中のサーバーを片っ端からAIが脆弱性を探してサイバー攻撃するので、どこが狙われるかは、常にログなどを監視していないとわからないと思いますよ。
いちばんよくある手口は、sshのrootアカウント奪取とか。sshのログをみると世界中から数秒に 1回は攻撃されますよ。rootアカウントはリモート接続できないようにしてありますけどね。
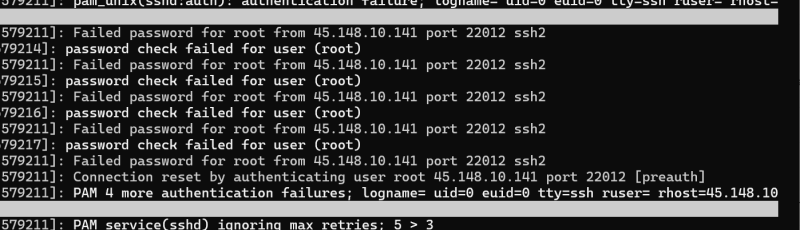
phpMyAdminのrootアカウント奪取して mySQLのSQLインジェクションとかね。ログインURLは変えるのは当然だけどね。
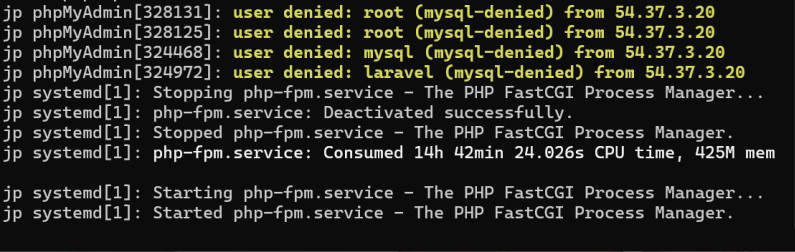
エラーになっても、AIが攻撃するから、24時間疲れないんですよね。Javaのときもあったけど、PHPも、第2弾、第3弾が出て、システムが停止するでしょうね。セキュリティパッチが出ない PHP 7.4系のままだったら、サイトを店じまいですよ。
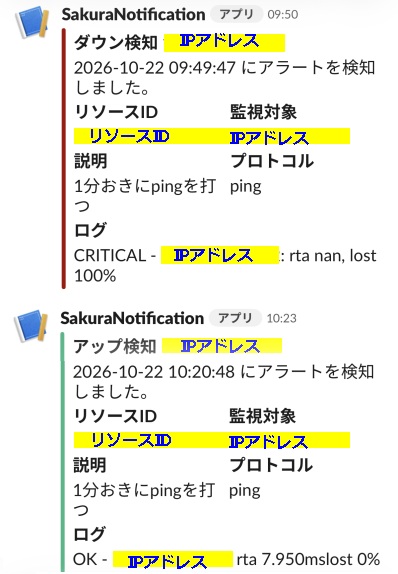
サイバー攻撃がAIでやられるんだから、ネットワークも含めてシステムダウンを検知してサーバー管理者へ通知するしかけは必須ですよ。わたしは、監視サーバーからSlackへ通知が行ってスマホでサーバーのヘルスチェックができるようにしています。何かあったら、被害が拡大する前にサーバーを停止するのが先決。22日は、30分間システムダウンして、復旧しました。
そんなこんなで、9月にサーバーを最新に移行していて、セキュリティ対策もしてあったので、被害が少なくてすみました。9月の時点では、サイバー攻撃が数倍に増えると予測していましたが、実際は、数百倍、数千倍・・・
コメント
AI恐るべし